Phishing: come si riconosce una mail trappola
Un messaggio che sembra della banca, del corriere o di un fornitore, e che chiede di fare in fretta. Il phishing non forza i computer: convince le persone a consegnare i propri dati.
Il Garante per la protezione dei dati personali, nella scheda che dedica al fenomeno, parla di «pescatori» di dati personali. Il phishing, spiega, è una tecnica illecita per appropriarsi di informazioni riservate di una persona o di un'azienda: password, codici di accesso, numeri di conto, dati delle carte. Arriva di solito per posta elettronica, ma anche con SMS, chat e social media.
Chi scrive si presenta come un soggetto autorevole, per esempio una banca o un ente pubblico, con un motivo plausibile: un problema tecnico sul conto, una modifica del contratto, un rimborso fiscale. Il messaggio invita a fornire i dati direttamente, oppure a cliccare un link che porta a un modulo da compilare. Per l'Agenzia per la cybersicurezza nazionale, che ha una campagna rivolta alle piccole e medie imprese, è una delle minacce informatiche più comuni.
I segnali da guardare
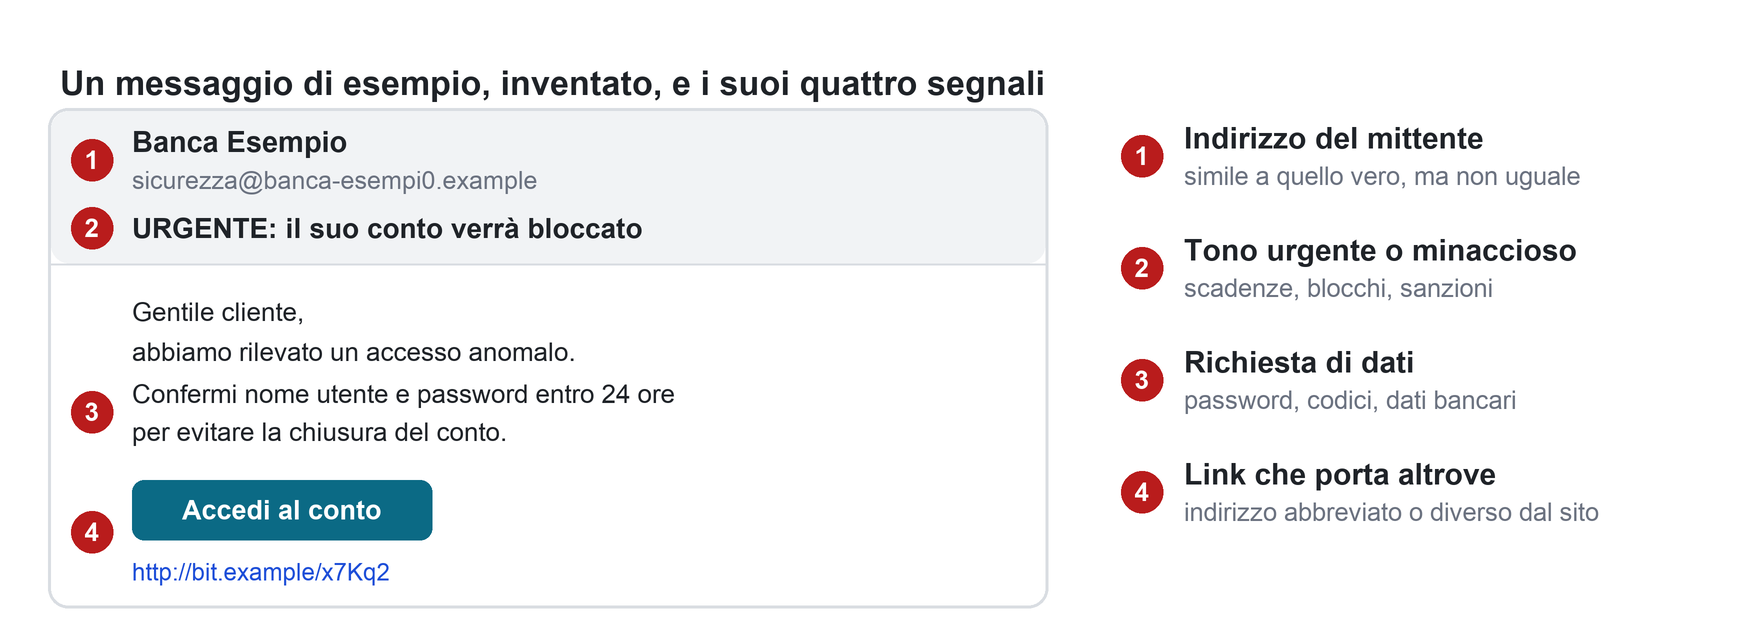
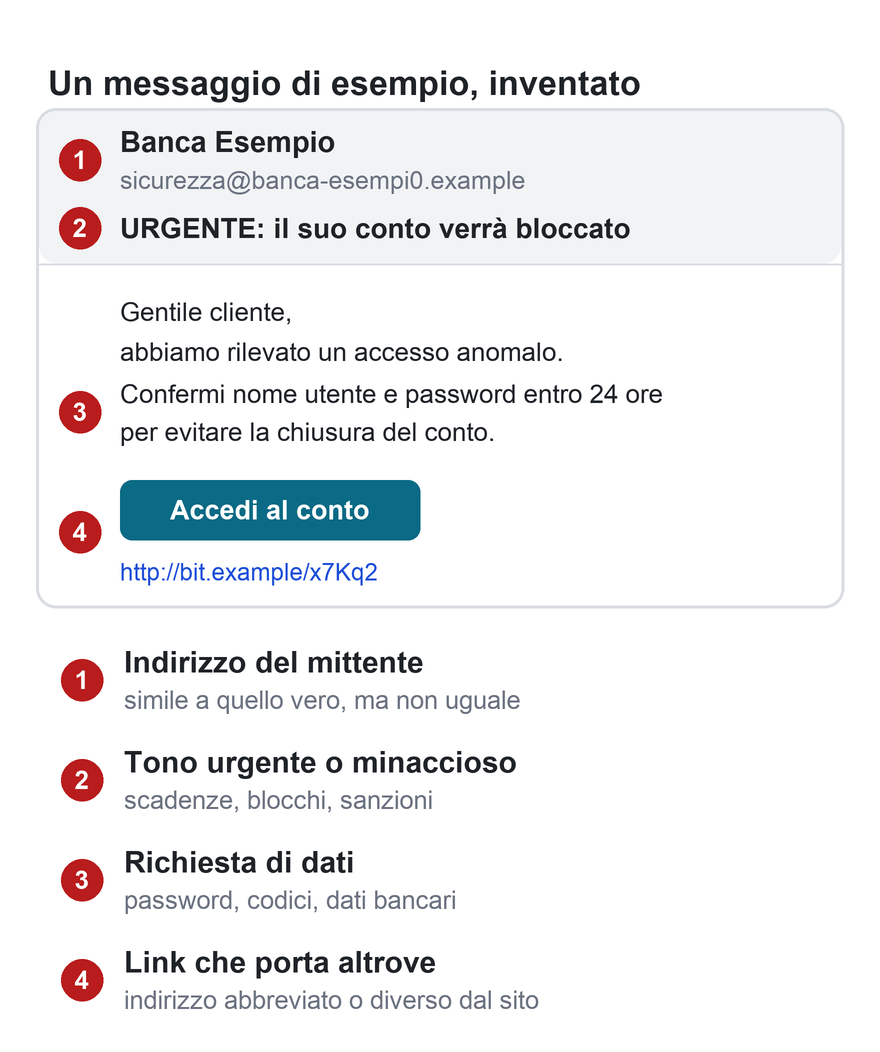
Il primo è il mittente. Il nome mostrato può essere quello giusto, ma l'indirizzo di posta è spesso un'imitazione di quello reale: una lettera cambiata, un dominio diverso. Il secondo è il tono. Il Garante invita a diffidare dei messaggi che minacciano la chiusura del conto o una sanzione se non si risponde subito: la fretta serve a far consegnare i dati.
Il terzo è la richiesta in sé. In generale banche, enti pubblici, aziende e grandi catene di vendita non chiedono informazioni personali per posta elettronica, SMS, social o chat. Il quarto sono i link e gli allegati. Dietro un indirizzo abbreviato può esserci tutt'altro, e un allegato può contenere un virus capace di prendere il controllo del computer. Un'accortezza: fermare il puntatore del mouse sul link, senza cliccare. In molti casi il browser mostra in basso il vero indirizzo di destinazione.
Gli errori di italiano non bastano più
La scheda del Garante, che è del novembre 2020, segnala anche i grossolani errori grammaticali o di traduzione. Oggi il criterio vale meno. L'agenzia degli Stati Uniti per la sicurezza informatica (CISA) avverte nella sua pagina sul phishing che, con l'intelligenza artificiale, alcuni messaggi hanno ormai grammatica e ortografia perfette, e che bisogna badare agli altri segnali. Anche loghi e pagine web possono essere imitazioni realistiche di quelli ufficiali.
Che cosa fare quando arriva
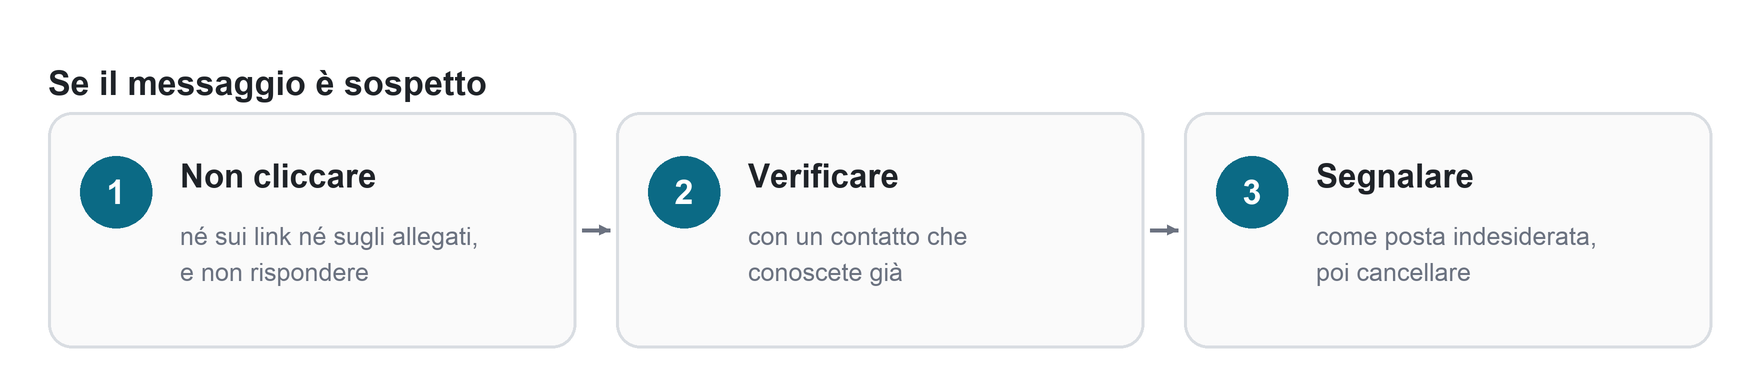
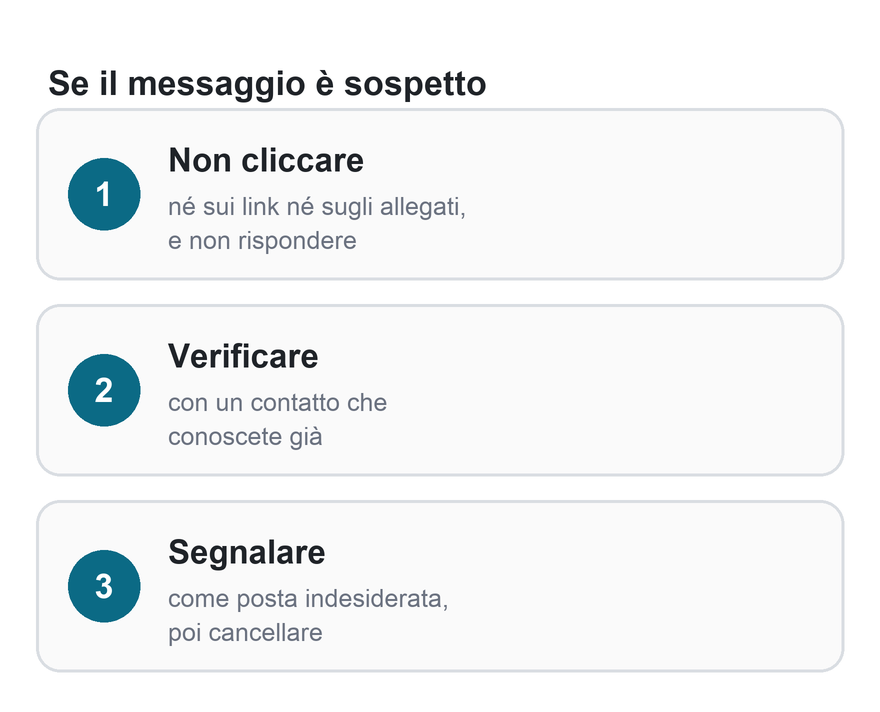
Non si clicca sui link e non si aprono gli allegati. La CISA aggiunge di non rispondere e di non usare nemmeno il link per annullare l'iscrizione: il messaggio si segnala, di solito con il pulsante per la posta indesiderata del programma di posta, e si cancella.
Se resta il dubbio che la richiesta sia vera, la verifica si fa fuori dal messaggio. Si cerca il sito ufficiale dal browser, scrivendo l'indirizzo a mano, oppure si chiama un numero che si conosce già. I tentativi si possono anche segnalare alla Polizia Postale, che nel modulo di segnalazione online ha una voce dedicata al phishing.
Se si è già cliccato
Le indicazioni dell'Agenzia per la cybersicurezza nazionale ai dipendenti sono tre: avvisare subito chi si occupa dell'assistenza informatica, cambiare immediatamente le credenziali e scollegare dalla rete il dispositivo compromesso, perché un eventuale programma malevolo non continui a operare. Per i dati bancari, il Garante consiglia di contattare direttamente la banca o il gestore della carta attraverso canali conosciuti.
Le difese che non dipendono dall'attenzione
Una parte della difesa va affidata agli strumenti. Il Garante indica un antivirus aggiornato, che protegga anche dal phishing, e i filtri del programma di posta, che spostano da soli nella posta indesiderata gran parte di questi messaggi. Poi password diverse per ogni servizio e l'autenticazione a più fattori, cioè un secondo controllo oltre alla password. E una copia dei dati fatta bene, secondo la regola 3-2-1, per il giorno in cui un allegato viene aperto per errore.
Che cosa facciamo noi
Come E-MIKE Tech forniamo e installiamo antivirus e programmi di protezione per i computer, sul singolo PC o con gestione centralizzata, e seguiamo la configurazione della posta aziendale. Per chi ha bisogno di continuità c'è la manutenzione periodica, con aggiornamenti controllati e monitoraggio della sicurezza. Quando un computer è già stato colpito interveniamo per rimuovere i programmi malevoli, in sede o con un collegamento remoto sicuro.
Fonti: Garante per la protezione dei dati personali, «Phishing: attenzione ai pescatori di dati personali», scheda del novembre 2020 (dalla pagina Phishing); Agenzia per la cybersicurezza nazionale, campagna «Accendiamo la cybersicurezza» e consigli per i dipendenti delle PMI; CISA, Recognize and Report Phishing; Polizia Postale, Segnala online. Dalle fonti vengono la definizione, i segnali e le indicazioni su che cosa fare; l'esempio disegnato è inventato da noi. Pagine consultate il 5 ottobre 2026.